(aktualizováno 23. 3. 2026 pod dohledem – profíka na bezpečnost – Vládi Smitky)
WordPress pohání přes 40 % všech webů na světě — a právě proto je nejčastějším cílem automatizovaných útoků. Nezáleží na velikosti Vašeho webu; boty zkoušejí tisíce stránek za hodinu. V roce 2025 Wordfence zablokoval přes 90 miliard škodlivých požadavků a s nástupem AI-generovaného malwaru hrozby dále rostou.
V tomto průvodci najdete více než 20 konkrétních kroků — od výběru hostingu a PHP 8.2+ až po Security Headers, WAF a VPN přístup do administrace. Pokud hledáte hosting, který bezpečnost řeší už na úrovni infrastruktury, máte polovinu práce hotovou. Na konci je stažitelný checklist.
Nejčastější hrozby pro WordPress
Než se pustíme do konkrétních kroků, je důležité porozumět tomu, proti čemu se vlastně bráníte:
Brute-force útoky
Bot zkouší tisíce kombinací hesel. Cílí na /wp-login.php.
SQL Injection
Škodlivý SQL kód ve vstupních polích → čtení/mazání databáze.
Cross-Site Scripting (XSS)
Škodlivý JavaScript → krádeže cookies, přesměrování.
Backdoors (zadní vrátka)
Skrytý skript pro opětovný přístup i po změně hesel.
DDoS útoky
Zahlcení serveru, zneužití xmlrpc.php pro pingback amplification.
AI-generovaný malware (2025/2026)
Unikátní varianty malwaru, sofistikovanější phishing.
Proti většině těchto hrozeb se můžete účinně bránit. Prvním a nejdůležitějším krokem je výběr hostingu, který řadu z nich eliminuje už na úrovni serveru.
1. Vyberte zabezpečený webhosting
Bezpečnost webu začíná u hostingu. Pokud je hosting slabý, ani sebelepší pluginy Vás neochrání.
Proč se vyhnout sdílenému hostingu
Na sdíleném hostingu běží desítky webů na jednom serveru. Pokud je napaden jeden, útočník může získat přístup i k ostatním. Více v článku co je to webhosting a jak vybrat ten správný.
Co hledat u hostingu
Kvalitní hosting by měl nabízet izolované prostředí pro každý web, pravidelné zálohy, aktuální software (PHP 8.2+), DDoS ochranu na úrovni sítě, monitoring 24/7 a technickou podporu, která rozumí WordPressu.
VPS jako bezpečnější alternativa
VPS (Virtual Private Server) Vám dává plnou kontrolu — vlastní IP adresu, root přístup a možnost nastavit firewall přesně podle potřeb. Pro weby, kde záleží na bezpečnosti, je VPS jednoznačně lepší volba.
Prostudujte naši stránku o zabezpečení serverů a webhostingu.
2. Zakažte přístup do wp-adminu geolokací
Pokud do administrace přistupujete jen z ČR nebo z konkrétní IP adresy, můžete přístup k /wp-admin/ omezit. Požadavky z jiné lokace budou automaticky odmítnuty. Příklady uvádí Vladimír Smitka na svém GitHubu.
<Files wp-login.php>
    Order Deny,Allow
    Deny from all
    Allow from 123.456.789.0
</Files>
Pokud máte dynamickou IP, tato metoda není vhodná — zvažte VPN (viz Bonus). Alternativně můžete nastavit omezení přes GeoIP modul nebo Cloudflare Access Rules přímo v dashboardu.
3. Nainstalujte bezpečnostní plugin
Stačí jeden — více pluginů si může vzájemně překážet.
Wordfence Security
5M+ instalací. WAF, Malware skener, 2FA, Live Traffic, blokování XML-RPC.
Zdarma / Premium od $119/rok.
Jak Wordfence nastavit: přednáška Vladimíra Smitky z WordCampu Praha:

iThemes Security (SolidWP)
1M+ instalací. Detekce změn, skrytí login, reCAPTCHA. Zdarma / Pro od $99/rok.
Vyzkoušejte i AIOS (All in One Security).
Tip Vladimíra Smitky: MalCare
Nejrychlejší detekce malwaru. Cloud skenování, čištění do 60s, firewall. WordPress.org
Zdarma / Premium od $99/rok.
Sucuri Security
Cloud proxy firewall, CDN 10+ datacenter, blacklist monitoring.
Zdarma / Premium od $199/rok.
Nastavení: Tomáš Cirkl na WP Lama.
4. Používejte správce hesel
Slabé heslo je stále jednou z nejčastějších příčin prolomení webu. Hesla jako „admin123″ nebo název firmy s rokem jsou pro boty triviální. Používejte minimálně 16 znaků a unikátní heslo pro každý účet.
| Správce | Typ | Cena |
|---|---|---|
| Bitwarden | Cloud / self-hosted | Zdarma / $10/rok |
| 1Password | Cloud | $2.99/měsíc |
| KeePass | Lokální | Zdarma |
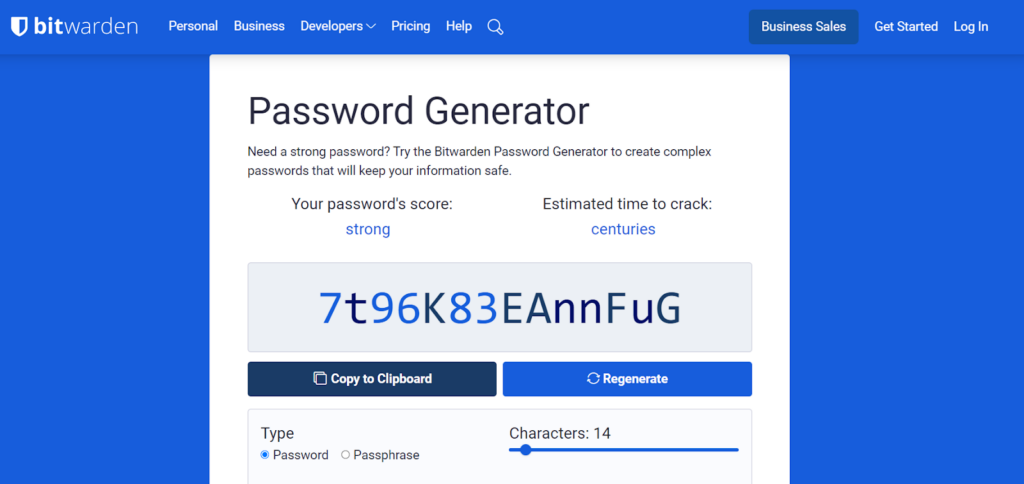
Správce hesel generuje a ukládá silná hesla za Vás — pamatujete si jen jedno hlavní heslo. Nezapomeňte na silná hesla i pro FTP/SFTP, databázi, hosting panel a e-mailové účty.
Pokročilí uživatelé mohou zvážit i hashování hesel metodou bcrypt.
5. Povolte dvoufaktorové ověřování (2FA)
I to nejsilnější heslo může být kompromitováno — únikem z jiné služby, phishingem nebo keyloggerem. 2FA přidává druhou vrstvu ochrany: i když útočník získá heslo, bez druhého faktoru se nepřihlásí.
Typy 2FA
- TOTP aplikace (doporučeno) — Google Authenticator, Authy, Microsoft Authenticator. Generují kódy přímo v mobilu.
- Hardwarové klíče (U2F/FIDO2) — YubiKey, Titan. Nejbezpečnější varianta, odolná vůči phishingu.
- SMS kódy (nedoporučeno) — náchylné k SIM swapping útokům.
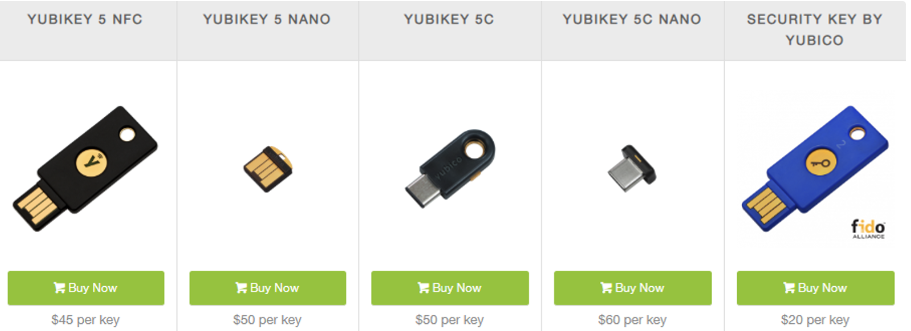
Pluginy WP 2FA nebo Two Factor Authentication přidají 2FA do WordPressu. Většina bezpečnostních pluginů (Wordfence, iThemes) ji obsahuje rovnou.
Důležité: Vždy si uložte záložní kódy (recovery codes). Pokud ztratíte telefon, záložní kódy Vám umožní přístup do administrace.
6. Správa uživatelských rolí a oprávnění
Každý uživatel by měl mít pouze ta oprávnění, která skutečně potřebuje. Pokud někdo píše jen články, nepotřebuje roli Administrátor. Minimalizujte počet administrátorů (ideálně 1–2), nepoužívejte uživatelské jméno „admin“ a pravidelně auditujte seznam uživatelů — odeberte přístupy bývalým zaměstnancům a externistům.
7. Automatické odhlášení neaktivních uživatelů
Pokud se uživatel přihlásí a odejde od počítače bez odhlášení, jeho session zůstává aktivní. Kdokoliv s přístupem k zařízení pak může pokračovat pod jeho účtem. Plugin Inactive Logout automaticky odhlásí uživatele po nastavené době nečinnosti (doporučujeme 15–30 minut pro administrátory).
8. Nastavte WAF (Web Application Firewall)
WAF je štít mezi Vaším webem a internetem. Analyzuje každý příchozí požadavek a blokuje ty, které vypadají jako útok — SQL Injection, XSS, pokusy o průnik přes známou zranitelnost a další.
- Aplikační WAF (Wordfence) — běží na serveru, vidí veškerý provoz, ale zatěžuje server
- Cloud WAF (Sucuri, Cloudflare) — filtruje provoz v cloudu, nezatěžuje server, vyžaduje změnu DNS
Pro většinu WordPress webů je nejpraktičtější Wordfence nebo kombinace Cloudflare Free se základním bezpečnostním pluginem.
9. Zálohujte pravidelně
Záloha není prevence — je to pojistka. Pokud všechna opatření selžou a web je napaden, kvalitní záloha Vám umožní obnovit ho v řádu minut. Dodržujte pravidlo 3-2-1: 3 kopie dat, 2 různá úložiště, 1 kopie mimo pracoviště.
Doporučené pluginy: UpdraftPlus (ukládá do Google Drive, Dropbox), BackWPup a BlogVault. Na Váš hosting se zálohy vytvářejí automaticky denně, ale doporučujeme mít i vlastní zálohu nezávislou na hostingu.
Důležité: Pravidelně testujte, zda zálohy fungují. Záloha, ze které se nedá obnovit, je k ničemu.
10. Zvažte použití CDN / Cloudflare
CDN distribuuje obsah webu přes síť serverů po celém světě, což zrychluje načítání. Ale má i bezpečnostní přínosy — DDoS ochranu, WAF v cloudu, skrytí IP adresy serveru a blokování škodlivých botů. Více v článku Seznamte se s Cloudflare.
Cloudflare nabízí bezplatný plán s DNS ochranou, základní DDoS ochranou, SSL a CDN. Režim „Proxied“ (oranžový mráček) skrývá skutečnou IP serveru. Cloudflare APO ($5/měsíc) je speciálně optimalizovaný pro WordPress. Na WordPress hostingu VH máme DDoS ochranu na úrovni datacentra.
11. Nastavte HTTPS (SSL certifikát)
HTTPS šifruje veškerou komunikaci mezi prohlížečem a serverem. Bez něj se hesla, formuláře i cookies přenášejí v čitelné podobě. HTTPS je důležité pro bezpečnost, SEO (Google zvýhodňuje HTTPS weby), důvěryhodnost (zámeček v adresním řádku) i funkčnost moderních webových technologií.
Let’s Encrypt nabízí SSL certifikáty zdarma s automatickou obnovou. Na VH ho aktivujete přímo v administraci. Po aktivaci nastavte přesměrování v .htaccess:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Pomůže Vám nápověda jak nastavit HTTPS krok za krokem. Podrobný průvodce: Vladimír Smitka na NášWP.
12. Zabraňte spamu
Spam komentáře nejsou jen otravné — mohou obsahovat škodlivé odkazy, které poškodí SEO nebo přesměrují návštěvníky na nebezpečné stránky. Pokud komentáře nepotřebujete, úplně je vypněte v Nastavení → Diskuse.
Email Encoder — zakóduje e-maily na webu, aby je spamboti nemohli sbírat
Akismet — od tvůrců WordPressu, automaticky filtruje spam
WP Armour — honeypot technika bez CAPTCHA
Antispam Bee — zdarma, GDPR kompatibilní (neposílá data externím serverům)
Freelo - Nástroj na řízení úkolů a projektů
Přidej se, pozvi svůj tým a klienty, rozděl práci a sleduj, jak se úkoly dají do pohybu.
13. Ochrana proti hotlinkingu
Hotlinking znamená, že cizí web zobrazuje Vaše obrázky přímo z Vašeho serveru. Každý návštěvník toho cizího webu spotřebovává Váš přenosový limit — a Vy za to platíte. Blokování nastavíte v .htaccess:
RewriteRule \.(jpg|jpeg|png|gif|webp|svg)$ - [F,NC,L]Pokud používáte Cloudflare, stačí zapnout Scrape Shield → Hotlink Protection jedním kliknutím.
14. Nastavte uptime monitoring
Monitoring dostupnosti Vás upozorní, když web přestane fungovat — ať už jde o technický problém, nebo následek útoku. Čím dříve se o výpadku dozvíte, tím rychleji ho vyřešíte.
| Nástroj | Interval | Zdarma |
|---|---|---|
| Hetrix Tools | 1 min | 15 |
| Uptime Robot | 5 min | 50 |
| Freshping | 1 min | 50 |
Monitorujte dostupnost webu, SSL certifikát a dobu odezvy. Nastavte notifikace e-mailem nebo přes Slack/Telegram.
15. Zvažte statické stránky
Statický web nemá databázi, PHP ani přihlašovací stránku — a tím nemá ani většinu útočných vektorů. Pokud Váš web slouží jako prezentace a nepotřebujete dynamické funkce, statická generace může být zajímavá alternativa. WordPress zůstává jako redakční systém, ale veřejná verze je čistě statická.
- Simply Static — zdarma, generuje kompletní statickou kopii
- WP2Static — open-source, deploy na Netlify, S3, GitHub Pages. Vladimír Smitka doporučuje plugin od Leona Stafforda (Patreon)
- Strattic — komerční SaaS, automatická konverze a hosting
16. Hlídejte si aktualizace
Neaktualizovaný WordPress je jako nezamčené dveře. Většina úspěšných útoků exploituje známé zranitelnosti, které už byly opraveny — jen je majitel nenainstaloval. Aktualizujte jádro, pluginy (bezpečnostní opravy do 24 hodin!), témata a PHP.
Pro drobné bezpečnostní záplaty jádra doporučujeme automatické aktualizace:
define( 'WP_AUTO_UPDATE_CORE', 'minor' );Každý plugin a téma je potenciální vstupní bod — i když je deaktivované. Pokud ho nepoužíváte, smažte ho.
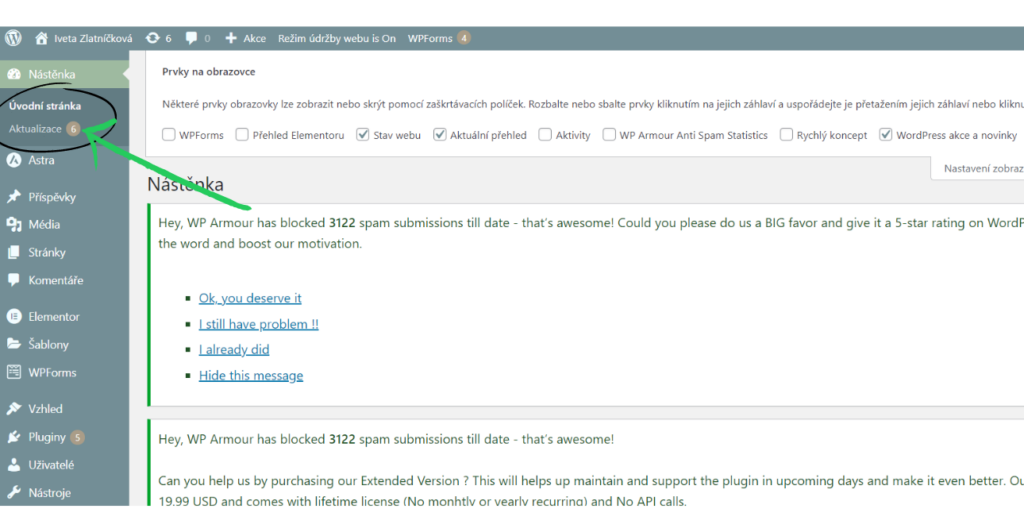
Více v článku o bezpečnosti webu s Vladimírem Smitkou.
17. Používejte PHP 8.2 a vyšší
Starší verze PHP (7.4 a nižší) už nedostávají bezpečnostní záplaty — známé zranitelnosti zůstávají neopravené. PHP 8.2 má aktivní bezpečnostní podporu do prosince 2026, doporučená volba je PHP 8.3. Kromě bezpečnosti získáte i lepší výkon — PHP 8.2 je až o 30 % rychlejší než 7.4.
Verzi PHP zjistíte v administraci WP: Nástroje → Zdraví webu → Info → Server. Na Váš hosting ji změníte přímo v administraci VPS. Kompatibilitu pluginů ověříte pluginem PHP Compatibility Checker.
18. Nastavte správná přístupová práva (CHMOD)
Nesprávně nastavená oprávnění souborů jsou tichým rizikem. Pokud jsou soubory nastaveny příliš permisivně (např. 777), kdokoliv na serveru může číst nebo měnit Vaše soubory.
| Cíl | Oprávnění |
|---|---|
| Adresáře | 755 |
| Soubory | 644 |
wp-config.php | 400 (pouze čtení — nejcitlivější soubor) |
Nikdy nenastavujte 777 — ani dočasně. Oprávnění nastavíte přes SSH příkazem chmod.
19. Skryjte verzi WordPressu
WordPress ve výchozím nastavení zobrazuje svoji verzi v HTML kódu stránky. Útočník tak zjistí, jakou verzi používáte, a může cílit na známé zranitelnosti. Odstraňte verzi přidáním do functions.php:
remove_action( 'wp_head', 'wp_generator' );Smažte také soubory readme.html a license.txt z kořenového adresáře — obsahují informace o verzi a obnovují se při každé aktualizaci.
20. Zakažte XML-RPC
Soubor xmlrpc.php byl navržen pro vzdálenou komunikaci s WordPressem, ale dnes ho REST API nahradilo. Přesto je stále aktivní a představuje riziko — přes XML-RPC lze zkoušet stovky hesel v jediném požadavku a zneužít web pro DDoS útoky. Nejúčinnější je zablokovat ho v .htaccess:
<Files xmlrpc.php>
    Order Allow,Deny
    Deny from all
</Files>
Případně použijte plugin Disable XML-RPC nebo blokaci přímo ve Wordfence (Firewall → Advanced Options).
21. Změňte prefix databáze
Výchozí prefix tabulek je wp_. Útočníci to vědí a při SQL Injection cílí na tabulky s tímto prefixem (např. wp_users). Změna na vlastní prefix přidává další vrstvu ochrany. Nejsnazší je nastavit ho při nové instalaci v wp-config.php:
$table_prefix = 'vh8x_';Na existujícím webu pomůže plugin Brozzme DB Prefix. Vždy si předtím udělejte zálohu.
22. Nastavte Security Headers
HTTP Security Headers jsou instrukce pro prohlížeč návštěvníka — říkají mu, odkud smí načítat obsah, zda se stránka smí zobrazit v iframe, nebo zda vynucovat HTTPS. Nejdůležitější jsou Content-Security-Policy (ochrana proti XSS), X-Frame-Options (ochrana proti clickjackingu) a HSTS (vynucení HTTPS).
<IfModule mod_headers.c>
    Header always set X-Frame-Options "SAMEORIGIN"
    Header always set X-Content-Type-Options "nosniff"
    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"
    Header always set Referrer-Policy "strict-origin-when-cross-origin"
    Header always set Permissions-Policy "camera=(), microphone=(), geolocation=()"
</IfModule>
Otestujte web na securityheaders.com — zobrazí hodnocení od A+ do F s konkrétními doporučeními.
Bonus: VPN přístup do administrace
Nejbezpečnější způsob, jak chránit přístup do administrace — zpřístupnit ji pouze přes VPN. Na přihlašovací stránku se nedostane nikdo, kdo není připojen k Vaší VPN síti. Ani boti, ani útočníci.
- Na VPS nastavte VPN server — Jak nainstalovat OpenVPN v 5 krocích
- Po připojení k VPN zjistěte statickou IP adresu
- Omezte přístup k
wp-login.phpv .htaccess
<Files wp-login.php>
    Order Deny,Allow
    Deny from all
    Allow from 10.8.0.1
</Files>
WireGuard jako moderní alternativa
WireGuard je novější VPN protokol — rychlejší a jednodušší na konfiguraci než OpenVPN. Na VPS ho nastavíte během několika minut.
Shrnutí
Zabezpečení WordPressu není jednorázová akce — je to průběžný proces. Prošli jsme více než 20 kroků, které výrazně zvýší bezpečnost Vašeho webu:
Základy: Zabezpečený hosting (ideálně VPS), PHP 8.2+, pravidelné aktualizace, silná hesla a 2FA.
Ochrana aplikace: Bezpečnostní plugin, WAF, zakázání XML-RPC, správná oprávnění souborů, skrytí verze WP, vlastní prefix databáze a Security Headers.
Pokročilá opatření: Omezení přístupu do wp-admin geolokací, správa uživatelských rolí, automatické odhlášení, HTTPS, CDN a VPN přístup.
Údržba a monitoring: Pravidelné zálohy (pravidlo 3-2-1), uptime monitoring, ochrana proti spamu a hotlinkingu.
Nemusíte implementovat všechno najednou. Začněte od základů a postupně přidávejte další vrstvy ochrany.
Checklist od Freelo.cz
Každý krok si můžete zaškrtnout v nové šabloně od Freela. Stačí mít otevřený tento článek, Google a Freelo a za pár dní nenamáhavé práce máte hotovo. 🙂
Potřebujete pomoc? Váš hosting — WordPress na VPS s plnou podporou.
Inspirováno: WPMU DEV Checklist
Často kladené otázky
Jak poznám, že byl můj WordPress web napaden malwarem?
Existuje několik varovných signálů. Nejviditelnějším je přesměrování návštěvníků na podezřelé stránky – pokud se váš web sám přesměrovává na cizí URL, je to téměř jistý důkaz napadení. Dalšími příznaky jsou: neznámé uživatelské účty v administraci (zvláště s rolí administrátora), neočekávaný pokles návštěvnosti v Google Analytics, varování „Tento web může poškodit váš počítač“ ve výsledcích vyhledávání nebo nové soubory a složky, které jste nevytvořili.
Pro systematickou kontrolu použijte online skener Sucuri SiteCheck (sitecheck.sucuri.net), který váš web prověří zvenčí. Pro hlubší kontrolu nainstalujte plugin Wordfence a spusťte úplný sken – ten porovná soubory WordPressu s originály a odhalí modifikace v jádře, pluginech i šabloně. Zkontrolujte také soubor `.htaccess` a `wp-config.php`, kam útočníci často vkládají škodlivý kód. Pokud máte přístup přes SSH, proveďte hledání nedávno změněných PHP souborů příkazem `find . -name „*.php“ -mtime -7`. Pravidelný monitoring je lepší než řešení následků – nastavte si bezpečnostní plugin s automatickým skenováním alespoň jednou týdně.
Jak nastavit dvoufaktorové ověření (2FA) ve WordPressu?
Dvoufaktorové ověření přidává druhou vrstvu ochrany k vašemu heslu. I kdyby útočník získal vaše přihlašovací údaje, bez druhého faktoru (typicky jednorázový kód z mobilní aplikace) se do administrace nedostane. Nastavení je jednoduché a zabere méně než 5 minut.
Nainstalujte plugin WP 2FA nebo Two Factor Authentication (oba jsou zdarma). Po aktivaci přejděte do nastavení pluginu a vyberte metodu ověření – doporučujeme TOTP (Time-based One-Time Password), která funguje s aplikacemi Google Authenticator, Authy nebo Microsoft Authenticator. Plugin vám zobrazí QR kód, který naskenujete mobilní aplikací. Od té chvíle se při každém přihlášení zadáváte kromě hesla i šestimístný kód z aplikace. Důležité je vytvořit si záložní kódy pro případ ztráty telefonu – plugin je vygeneruje automaticky, uložte si je na bezpečné místo. 2FA doporučujeme vynutit minimálně pro všechny účty s rolí administrátora a editora. V kombinaci s silnými unikátními hesly výrazně snížíte riziko neoprávněného přístupu.
Mám zapnout automatické aktualizace WordPressu?
Automatické aktualizace jsou dvousečná zbraň. Na jedné straně zajistí, že bezpečnostní záplaty se aplikují okamžitě – u kritických zranitelností může být každá hodina prodlení rizikem. Na druhé straně může aktualizace rozbít kompatibilitu mezi pluginy nebo šablonou a způsobit výpadek webu.
Doporučený přístup je diferencovaný. Automatické aktualizace zapněte pro drobné (minor) verze WordPress jádra (např. 6.5.1 → 6.5.2) – ty obsahují primárně bezpečnostní opravy a mají minimální riziko nekompatibility. WordPress je takto nastavený od verze 3.7. Pro pluginy a šablony je lepší automatické aktualizace vypnout a aktualizovat ručně, ideálně nejprve na testovacím prostředí (staging). Pokud staging nemáte, aktualizujte pluginy po jednom a po každé aktualizaci zkontrolujte funkčnost webu. Zásadní je mít před každou aktualizací čerstvou zálohu – pokud se něco pokazí, můžete web obnovit do předchozího stavu během minut. WordPress hosting s automatickými zálohami vám tuto starost odebere.
Jak zabezpečit přihlašovací stránku WordPress administrace?
Přihlašovací stránka (`/wp-login.php` a `/wp-admin/`) je nejčastějším cílem automatizovaných útoků. Boti zkouší tisíce kombinací uživatelských jmen a hesel (brute-force útok). Základní ochrana spočívá v několika vrstvách.
První vrstvou je omezení počtu pokusů o přihlášení – plugin Limit Login Attempts Reloaded nebo Login LockDown zablokuje IP adresu po několika neúspěšných pokusech. Druhou vrstvou je změna URL přihlašovací stránky z výchozí `/wp-login.php` na vlastní adresu (např. `/moje-prihlaseni`) pomocí pluginu WPS Hide Login. Tím eliminujete většinu automatizovaných útoků, protože boti hledají výchozí cestu. Třetí vrstvou je 2FA (viz otázka 2). Další účinné opatření je zakázat přihlášení uživatelským jménem „admin“ – vytvořte si administrátorský účet s jiným jménem a původní účet „admin“ smažte. Na úrovni serveru můžete přidat HTTP autentizaci (dvojité přihlášení) do souboru `.htaccess` nebo omezit přístup k `wp-login.php` na konkrétní IP adresy, pokud pracujete z pevné IP. Pro komplexní ochranu zvažte WAF (Web Application Firewall), který filtruje škodlivé požadavky ještě před tím, než dorazí k WordPressu – na VPS serveru si ho můžete nakonfigurovat přesně podle potřeb.
Jak správně zálohovat WordPress web a jak často?
Záloha je vaše pojistka proti všemu – od hacknutí přes lidskou chybu až po selhání serveru. Správná zálohovací strategie zahrnuje tři věci: co zálohovat, kam zálohovat a jak často.
Zálohujte kompletně: databázi (obsah, nastavení, uživatelé), soubory WordPressu (wp-content, šablony, pluginy, uploads) a konfiguraci (wp-config.php, .htaccess). Pro zálohy použijte plugin UpdraftPlus (nejpopulárnější, zdarma pro základní funkce) nebo BlogVault (placený, ale s jednodušším obnovením). Zálohy ukládejte mimo server – na Google Drive, Dropbox nebo Amazon S3. Záloha uložená na stejném serveru jako web je při hacknutí nebo havárii k ničemu.
Frekvence závisí na tom, jak často měníte obsah. Pro běžný firemní web s občasným blogem stačí týdenní záloha. Pro e-shop nebo web s denním obsahem zálohujte denně. Vždy si ověřte, že záloha funguje – proveďte testovací obnovu alespoň jednou za čtvrtletí. VPS od Váš Hosting nabízí automatické denní zálohy databází se 7denní historií; zálohu celého serveru lze doobjednat jako placený doplněk.

VPS Centrum
Vyzkoušejte zdarma naši aplikaci pro správu serveru a domén. Budete si připadat jako zkušený administrátor.
Potřebuji bezpečnostní plugin, když mám kvalitní hosting s firewallem?
Kvalitní hosting s firewallem na úrovni serveru (WAF) je silný základ, ale nepokrývá vše. Server-level firewall chrání proti síťovým útokům (DDoS, brute-force na SSH), zatímco bezpečnostní WordPress plugin řeší hrozby na aplikační úrovni – škodlivé pluginy, kompromitovaná hesla, zranitelnosti v šablonách nebo injekce přes formuláře.
Představte si to jako zabezpečení domu: hosting je alarm a zámek na vchodových dveřích, bezpečnostní plugin je kamerový systém a detektor pohybu uvnitř. Obě vrstvy se doplňují. Bezpečnostní plugin vám navíc poskytne funkce, které hosting nenabízí: skenování souborů proti malwaru, monitoring změn v souborech, firewall pravidla specifická pro WordPress (blokování přístupu k `xmlrpc.php`, ochrana REST API) a notifikace při podezřelé aktivitě. Nemusíte přitom instalovat těžký „all-in-one“ bezpečnostní plugin – pro web na kvalitním WordPress hostingu často stačí lehčí řešení jako SiteGround Security nebo BBQ Firewall v kombinaci s 2FA pluginem.
Jaké jsou nejčastější způsoby napadení WordPress webů v roce 2026?
Hrozby se vyvíjejí, ale hlavní vektory útoků zůstávají podobné – s tím rozdílem, že útočníci stále více využívají AI nástroje. Nejčastějším způsobem napadení jsou zranitelnosti v pluginech a šablonách (výrazná část všech úspěšných útoků). Útočníci automatizovaně skenují weby a hledají známé zranitelnosti v neaktualizovaných rozšířeních.
Druhým nejčastějším vektorem je kompromitace přihlašovacích údajů – buď brute-force útokem, nebo využitím hesel uniklých z jiných služeb (credential stuffing). Proto je klíčové používat unikátní silná hesla a 2FA. Třetím významným rizikem jsou supply-chain útoky, kdy útočník získá kontrolu nad legitimním pluginem a do aktualizace vloží škodlivý kód – v roce 2025 i 2026 bylo takto napadeno několik pluginů s tisíci aktivními instalacemi. Novinkou je AI-generovaný malware, který dokáže obfuskovat svůj kód tak, aby se vyhnul detekcím běžných skenerů. Ochranou je kombinace aktuálního softwaru, kvalitního povědomí o phishingu a vícevrstvého zabezpečení (hosting firewall + bezpečnostní plugin + 2FA + zálohy).